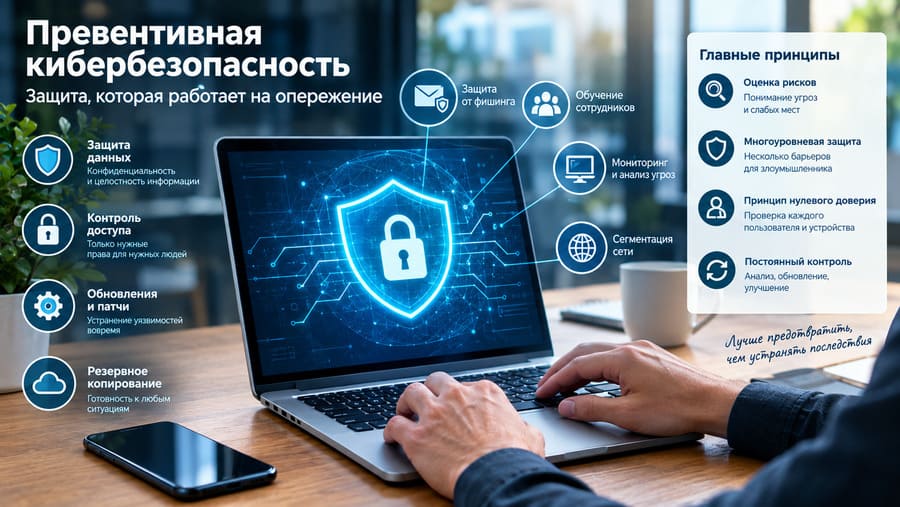
Современная цифровая среда предоставляет человеку и организациям множество возможностей, но одновременно создаёт новые риски. Личные данные, банковские операции, рабочие документы, корпоративные сервисы и производственные процессы зависят от компьютеров, мобильных устройств, облачных платформ и интернет-соединений. Любая уязвимость в такой системе может стать причиной утечки информации, финансовых потерь, остановки работы или несанкционированного доступа. Именно поэтому всё большее значение приобретает превентивная кибербезопасность, которая направлена на предотвращение инцидентов ещё до того, как злоумышленник сможет воспользоваться слабым местом.
Превентивный подход предполагает, что защита не ограничивается реакцией на уже совершённую атаку. Вместо ожидания подозрительного события специалисты заранее изучают возможные угрозы, проверяют настройки систем, обновляют программное обеспечение, ограничивают доступы, обучают пользователей и устраняют уязвимости. Иными словами, организация старается уменьшить вероятность успешного нападения, а не только подготовиться к устранению его последствий. При этом превентивная кибербезопасность не отменяет мониторинг, обнаружение вторжений, реагирование и восстановление. Надёжная защита объединяет все эти направления в единую систему управления рисками.
В этой статье подробно разберём, что означает превентивная кибербезопасность, чем она отличается от реактивной защиты, какие инструменты применяются на практике, почему человеческий фактор остаётся критически важным и как построить эффективную систему безопасности для сайта, бизнеса или личной цифровой инфраструктуры. Материал рассчитан на читателей, которые хотят разобраться в теме без необходимости обладать профессиональными знаниями в области информационной безопасности.
Что такое превентивная кибербезопасность простыми словами
Превентивная кибербезопасность — это совокупность организационных, технических и практических мер, направленных на снижение вероятности кибератак и уменьшение возможного ущерба до возникновения серьёзного инцидента. Слово «превентивный» происходит от латинского praeventus, связанного с предупреждением или предотвращением. В контексте цифровой защиты это означает заранее выявлять слабые места, понимать возможные сценарии атаки и принимать меры до того, как проблема приведёт к нарушению работы системы.
Например, компания использует корпоративную почту, через которую сотрудники ежедневно получают десятки сообщений. Среди них может оказаться письмо с вредоносной ссылкой или вложением. Реактивный подход проявится тогда, когда сотрудник уже открыл файл, вредоносная программа запустилась, а служба безопасности начала расследование. Превентивный подход начинается раньше: организация включает многофакторную аутентификацию, настраивает фильтрацию почты, ограничивает запуск опасных вложений, регулярно обучает сотрудников распознавать фишинг и заранее готовит процедуры блокировки подозрительных аккаунтов.
При этом ни одна защитная мера не обеспечивает абсолютной гарантии безопасности. Даже хорошо защищённая система может столкнуться с неизвестной уязвимостью, ошибкой пользователя, компрометацией подрядчика или новым способом обхода контроля. Поэтому цель превентивной кибербезопасности заключается не в обещании полной неуязвимости, а в систематическом уменьшении рисков и повышении устойчивости цифровой инфраструктуры.
В терминологии NIST кибербезопасность включает защиту, обнаружение, предотвращение ущерба и восстановление систем, а защитные меры рассматриваются как средства обеспечения конфиденциальности, целостности и доступности информации. Это означает, что профилактика должна быть частью более широкой программы безопасности, а не изолированной задачей отдельного специалиста.
Чем превентивная кибербезопасность отличается от реактивной
Разница между превентивной и реактивной кибербезопасностью заключается прежде всего во времени принятия решений и характере действий. Превентивные меры выполняются до инцидента или до момента, когда угроза перерастает в серьёзное нарушение. Реактивная защита вступает в действие, когда подозрительное событие уже обнаружено, атака началась либо последствия требуют немедленного устранения. На практике эти подходы не должны противопоставляться: они дополняют друг друга.
Представим интернет-магазин, на котором размещена база данных клиентов. В рамках профилактики владельцы устанавливают обновления CMS, ограничивают административный доступ, включают многофакторную аутентификацию, регулярно проверяют плагины и создают резервные копии. Если злоумышленник всё же попытается получить доступ к панели управления, система мониторинга и процедуры реагирования должны помочь обнаружить событие, ограничить дальнейшие действия и восстановить работу. Получается, что превентивная защита уменьшает вероятность успешного проникновения, а реактивная система снижает ущерб, если защитные барьеры были преодолены.
Ориентация исключительно на реагирование создаёт опасную зависимость от скорости обнаружения. Если атака остаётся незамеченной несколько дней, злоумышленник может успеть скопировать данные, закрепиться в сети или изменить настройки. Поэтому профилактика должна снижать количество доступных путей атаки и сокращать потенциальное время, в течение которого нарушитель может действовать без препятствий.
Современные модели управления безопасностью рассматривают защиту как непрерывный процесс. В рамках подходов NIST и CISA организации должны понимать свои активы и риски, применять защитные меры, обнаруживать подозрительную активность, реагировать на инциденты и восстанавливать затронутые системы. В обновлённой структуре NIST CSF 2.0 дополнительно выделяется функция Govern, связанная с управлением киберрисками, политиками и ответственностью.
Основные задачи превентивной кибербезопасности
Профилактическая защита охватывает широкий круг задач, поскольку угрозы могут возникать на разных уровнях: от программного кода и сетевой инфраструктуры до поведения сотрудников и организации процессов. Нельзя обеспечить устойчивость системы только установкой антивируса или настройкой межсетевого экрана. Если пользователи применяют одинаковые пароли, серверы не обновляются, а резервные копии хранятся рядом с основной системой, даже дорогие средства защиты могут оказаться недостаточными.
Одна из главных задач — снижение поверхности атаки. Под этим понятием понимают совокупность доступных точек, через которые злоумышленник может попытаться проникнуть в систему или воздействовать на неё. К ним относятся открытые сетевые сервисы, административные панели, удалённые подключения, устаревшие приложения, учётные записи с избыточными правами, API-интерфейсы и устройства, подключённые к корпоративной сети. Чем больше ненужных и плохо контролируемых точек доступа существует, тем сложнее обеспечить качественную защиту.
Вторая задача связана с управлением уязвимостями. Программное обеспечение может содержать ошибки, которые позволяют обходить проверку доступа, выполнять нежелательные действия или раскрывать конфиденциальную информацию. Разработчики выпускают исправления, но организация должна своевременно установить их, проверить совместимость и убедиться, что обновление действительно применено. Если патч доступен, но не установлен на критически важном сервере, потенциальная уязвимость продолжает представлять риск.
Третья задача — контроль доступа к данным и системам. Пользователь должен обладать только теми полномочиями, которые необходимы ему для работы. Это соответствует принципу наименьших привилегий: избыточные права увеличивают последствия компрометации аккаунта. Например, сотруднику, который работает с заказами, не обязательно иметь права администратора базы данных или возможность изменять настройки сервера.
Оценка рисков как основа профилактической защиты
Превентивные меры должны основываться не на случайном выборе популярных инструментов, а на понимании реальных рисков. Для начала необходимо определить, какие данные и процессы имеют наибольшую ценность. В интернет-магазине это могут быть сведения о клиентах, история заказов, платёжная интеграция и доступ к административной панели. В медицинской организации особое значение имеют персональные и медицинские данные. В промышленном предприятии важными активами становятся системы управления оборудованием, производственные контроллеры и технологические параметры.
После инвентаризации активов определяют возможные угрозы. Это может быть фишинг, подбор паролей, эксплуатация уязвимого программного обеспечения, заражение вредоносным кодом, утечка данных через сотрудника или компрометация подрядчика. Не все угрозы одинаково вероятны и опасны. Например, для небольшого сайта с публичными материалами одна группа рисков может быть связана с захватом административной учётной записи, а для финансовой компании критическими могут стать атаки на внутренние сервисы и обработку клиентских данных.
Важным показателем является потенциальный ущерб. Даже если определённая атака происходит редко, её последствия могут быть значительными. Учитываются финансовые затраты, простой бизнеса, потеря доверия клиентов, юридические последствия, расходы на восстановление и возможное раскрытие конфиденциальной информации. На основе этой оценки организация решает, какие защитные меры необходимо внедрить в первую очередь.
Риск-ориентированный подход позволяет разумно распределять бюджет. Небольшой компании не всегда требуется сложная система, рассчитанная на инфраструктуру крупного банка, но ей необходимы базовые меры, соответствующие её задачам и угрозам. CISA, например, разработала Cybersecurity Performance Goals как набор практических целей, которые помогают организациям приоритизировать меры с заметным влиянием на снижение распространённых рисков. Эти рекомендации не заменяют полноценную оценку конкретной среды, но могут использоваться в качестве отправной точки.
Управление уязвимостями и своевременное обновление программ
Одним из важнейших направлений превентивной кибербезопасности является поиск и устранение уязвимостей до того, как они будут использованы злоумышленниками. Уязвимостью может быть ошибка в программном обеспечении, небезопасная настройка, избыточные права доступа, устаревший протокол или недостаток контроля в архитектуре системы. При этом сама по себе обнаруженная уязвимость не всегда означает, что атака уже произошла. Она указывает на потенциальную возможность нарушения защиты.
Процесс управления уязвимостями обычно начинается с учёта используемых активов и программ. Организация должна понимать, какие серверы, приложения, библиотеки, устройства и сервисы находятся в эксплуатации. Без актуального перечня трудно определить, где именно требуется обновление. Например, если компания не знает о существовании старого сервера, подключённого к интернету, она не сможет своевременно установить для него исправления или ограничить доступ.
После инвентаризации применяются средства сканирования и проверки конфигураций. Сканеры уязвимостей могут выявлять известные проблемы в программном обеспечении, небезопасные настройки и открытые сервисы. Однако автоматическое сканирование не заменяет ручную проверку и анализ бизнес-контекста. Система может сообщить о техническом недостатке, но только специалист способен оценить, насколько он опасен для конкретной инфраструктуры и какие действия допустимы без нарушения работы.
Обновления необходимо устанавливать по определённой процедуре. Для критически важных систем важно учитывать резервное копирование, тестирование совместимости, порядок отката изменений и контроль успешности установки. В некоторых случаях экстренное исправление имеет приоритет перед длительным тестированием, но решение должно приниматься с учётом характера уязвимости, доступности временных компенсирующих мер и риска простоя.
Защита учётных записей и управление доступом
Учётные записи остаются одной из ключевых целей кибератак. Если злоумышленник получает действующий пароль пользователя или администратора, ему не всегда нужно обходить технические механизмы защиты. Он может войти в систему как легитимный пользователь и использовать уже предоставленные права. Поэтому превентивная защита идентификационных данных имеет особое значение.
Первым шагом является отказ от слабых и повторно используемых паролей. Для разных сервисов должны применяться уникальные учётные данные. Если пароль от одного сайта окажется раскрыт, использование того же пароля на корпоративной почте или в облачном хранилище создаст дополнительные риски. Менеджеры паролей помогают генерировать и хранить сложные комбинации, уменьшая необходимость запоминать множество отдельных секретов.
Многофакторная аутентификация добавляет к паролю дополнительный фактор подтверждения. Это может быть приложение-генератор кодов, аппаратный ключ безопасности или другой предусмотренный механизм. Многофакторная защита не устраняет все угрозы, например фишинг с перехватом сессии, но способна снизить вероятность успешного входа по одному украденному паролю. Особенно важна её настройка для административных аккаунтов, электронной почты и сервисов с доступом к чувствительным данным.
Организациям также необходимо регулярно проверять, кому и какие права предоставлены. Когда сотрудник переходит на другую должность или прекращает работу, его доступы должны своевременно пересматриваться и при необходимости отключаться. Сервисные учётные записи, API-ключи и технические токены тоже требуют учёта, ограничений и периодической проверки. Наличие большого числа забытых аккаунтов усложняет контроль и увеличивает количество потенциальных точек компрометации.
Многоуровневая защита и принцип нулевого доверия
Многоуровневая защита предполагает, что безопасность строится на нескольких независимых или частично дополняющих друг друга механизмах. Если один барьер не сработал, другие могут ограничить развитие атаки. Например, даже если сотрудник открыл вредоносный документ, ограниченные права пользователя, фильтрация сетевого соединения, защита конечной точки и сегментация сети способны уменьшить возможный ущерб.
К элементам многоуровневой защиты относятся контроль доступа, сетевые фильтры, защита рабочих станций, резервное копирование, журналирование, сегментация инфраструктуры и процедуры реагирования. При этом каждый механизм должен быть настроен и проверен. Наличие инструмента в списке закупок ещё не означает, что он действительно защищает систему. Неправильно настроенное средство безопасности может создавать ложное чувство защищённости.
Одним из современных подходов является архитектура нулевого доверия, или Zero Trust. Согласно концепции NIST, доверие не должно автоматически предоставляться пользователю или устройству только на основании его расположения внутри корпоративной сети либо принадлежности организации. Доступ к ресурсам должен основываться на проверке идентичности, устройства, контекста и соответствующих прав. Такой подход особенно актуален при удалённой работе, использовании облачных сервисов и подключении личных устройств.
Нулевое доверие не означает, что нужно полностью отказаться от удобства работы. Его задача — заменить необоснованное доверие проверяемыми правилами доступа. Например, пользователь может получить разрешение на конкретное приложение, но не на все ресурсы корпоративной сети. Это ограничивает последствия компрометации аккаунта и помогает контролировать перемещение злоумышленника внутри инфраструктуры.
Безопасность электронной почты и защита от фишинга
Фишинг представляет собой один из наиболее распространённых способов обмана пользователей. Злоумышленник может отправить сообщение, которое внешне напоминает письмо от банка, коллеги, руководителя, службы доставки или известного сервиса. Целью может быть получение пароля, установка вредоносного программного обеспечения, перевод денежных средств или раскрытие внутренней информации.
Превентивная защита почты должна включать технические и организационные меры. На уровне почтовой инфраструктуры применяются фильтрация спама и вредоносных вложений, проверка ссылок, механизмы аутентификации домена и политики, снижающие вероятность подмены отправителя. В корпоративной среде могут использоваться дополнительные ограничения на запуск потенциально опасных файлов и правила обработки подозрительных сообщений.
Технические механизмы необходимо дополнять обучением сотрудников. Даже самая совершенная почтовая фильтрация не гарантирует блокировку всех мошеннических сообщений. Пользователь должен уметь обращать внимание на неожиданные просьбы о срочном переводе денег, изменение реквизитов, запросы пароля и необычные ссылки. При этом нельзя строить обучение только на запугивании. Важно объяснять, как безопасно проверить запрос и куда обратиться, если сообщение вызывает сомнения.
Полезной практикой является внедрение понятного процесса сообщения о подозрительных письмах. Сотрудник не должен опасаться наказания за то, что обратился за консультацией. Чем быстрее организация получает информацию о возможной атаке, тем раньше она может проверить сообщение, предупредить других пользователей и принять меры по блокированию угрозы.
Сегментация сети и ограничение распространения атаки
Сетевая сегментация позволяет разделить инфраструктуру на отдельные логические или физические зоны с контролируемыми соединениями между ними. Это важно потому, что успешное проникновение в одну систему не должно автоматически предоставлять злоумышленнику доступ ко всем остальным ресурсам. Если рабочие станции, серверы, системы управления и резервные хранилища находятся в одной плоской сети без достаточных ограничений, последствия компрометации могут быть значительно серьёзнее.
В рамках превентивного подхода определяют, какие устройства действительно должны взаимодействовать между собой. Например, сервер базы данных может принимать соединения только от определённых приложений, а административный доступ к оборудованию разрешается из ограниченной зоны. Гостевая Wi-Fi-сеть может быть отделена от внутренних корпоративных систем. При этом правила сегментации должны соответствовать реальным рабочим процессам, чтобы не создавать обходные пути и не вынуждать сотрудников использовать небезопасные решения.
Сегментация особенно важна для организаций, где присутствуют системы операционных технологий, производственные контроллеры и оборудование, взаимодействующее с физическим миром. В таких средах нарушение цифровой безопасности может повлиять не только на данные, но и на непрерывность производственных процессов. Защита должна учитывать ограничения старого оборудования, необходимость доступности и особенности технологической сети.
Резервное копирование как превентивная мера
Резервное копирование часто рассматривают исключительно как средство восстановления после инцидента, однако оно имеет и профилактическое значение. Наличие проверенных копий снижает потенциальный ущерб от шифровальщиков, случайного удаления данных, сбоя оборудования и других нарушений. Если организация знает, что важная информация может быть восстановлена из независимой копии, ей проще принимать решения в условиях атаки и не идти на необоснованные уступки злоумышленникам.
Резервные копии должны создаваться по заранее определённому графику, соответствующему критичности данных. Для некоторых систем достаточно ежедневного резервирования, а для других может потребоваться более частое сохранение изменений. Важны не только периодичность, но и независимость копий от основной инфраструктуры. Если злоумышленник получил административный доступ ко всем системам, он может попытаться удалить или зашифровать и резервные данные.
Практика резервного копирования должна включать проверку восстановления. Файл, который успешно создался в хранилище, ещё не гарантирует, что его можно будет использовать в аварийной ситуации. Необходимо периодически выполнять тестовое восстановление, проверять целостность данных и фиксировать результаты. Особое внимание уделяют времени восстановления и допустимой потере данных, поскольку эти параметры определяют требования к резервной инфраструктуре.
При разработке стратегии следует учитывать правило хранения нескольких копий на разных носителях и в разных средах. Конкретная схема выбирается с учётом размера организации, бюджета, типа данных и требований к доступности. Для критически важных систем полезно иметь копии, которые не могут быть изменены обычными учётными записями основной инфраструктуры.
Обучение сотрудников и человеческий фактор
Даже хорошо настроенная техническая защита может быть ослаблена ошибками пользователей. Сотрудник способен случайно отправить файл не тому адресату, установить сомнительное приложение, раскрыть пароль или предоставить злоумышленнику доступ под видом технической поддержки. Поэтому превентивная кибербезопасность должна учитывать не только технологии, но и повседневные привычки людей.
Эффективное обучение не сводится к единовременному инструктажу при приёме на работу. Цифровые угрозы меняются, появляются новые схемы мошенничества, а сотрудники начинают использовать новые сервисы и устройства. Обучение должно регулярно обновляться и включать конкретные сценарии, с которыми человек сталкивается в своей деятельности. Для отдела бухгалтерии это могут быть поддельные счета и изменение реквизитов, для отдела кадров — фиктивные резюме и документы, а для руководителей — атаки с имитацией срочных поручений.
Важным элементом является культура безопасного поведения. Сотрудникам нужно объяснять, что сообщение о подозрительном событии помогает защитить организацию и не должно автоматически восприниматься как признание в нарушении. Если люди боятся сообщать об ошибках, инциденты могут оставаться незамеченными дольше. Открытая система коммуникации повышает вероятность своевременного обнаружения проблемы.
При этом обучающие проверки и симуляции фишинга должны проводиться с соблюдением внутренних правил, законодательства и уважением к сотрудникам. Их цель — выявить слабые места процессов и улучшить навыки, а не унизить человека или создать атмосферу постоянного наказания.
Безопасность веб-сайтов и интернет-сервисов
Для владельцев сайтов превентивная кибербезопасность начинается с правильной настройки хостинга, системы управления контентом и административного доступа. Даже небольшой информационный сайт может стать целью автоматизированных сканеров, которые ищут устаревшие плагины, слабые пароли, ошибочные настройки и известные уязвимости. Поэтому размер проекта не должен быть основанием для полного отказа от базовых мер защиты.
В первую очередь необходимо своевременно обновлять CMS, темы, плагины и серверные компоненты. Перед установкой расширений следует оценивать их происхождение, актуальность сопровождения и необходимость для сайта. Чем больше сторонних компонентов используется без регулярного контроля, тем сложнее поддерживать предсказуемую конфигурацию. Неактуальные или ненужные плагины лучше удалять после проверки того, что они действительно больше не требуются.
Административная панель должна быть защищена уникальными паролями и многофакторной аутентификацией, если такая возможность поддерживается. Необходимо ограничивать количество пользователей с правами администратора, контролировать входы и регулярно проверять учётные записи. Для публичных форм полезно применять защиту от автоматизированных запросов и проверять данные, поступающие от посетителей, на серверной стороне.
Важное значение имеют безопасные настройки веб-сервера и приложений. Защита соединения HTTPS, корректное управление сессиями, безопасная обработка загружаемых файлов, ограничения доступа к конфигурационным данным и регулярная проверка резервных копий помогают уменьшить число потенциальных проблем. Для разработки приложений необходимо учитывать рекомендации по безопасному программированию и проводить тестирование на типичные ошибки, включая недостаточную проверку входных данных и нарушения контроля доступа.
Мониторинг и анализ угроз как часть профилактики
На первый взгляд мониторинг относится к обнаружению инцидентов, но его результаты активно используются в превентивной работе. Журналы событий, сведения о попытках входа, изменения конфигураций и сетевой активности помогают понять, какие угрозы реально возникают в инфраструктуре. На основании этих данных можно корректировать правила доступа, усиливать защиту отдельных сервисов и определять, где необходимы дополнительные проверки.
Организации могут использовать системы централизованного сбора журналов, средства анализа событий безопасности и платформы класса SIEM. Такие решения помогают сопоставлять данные из разных источников и выявлять подозрительные последовательности действий. Например, серия неудачных попыток входа, а затем успешная авторизация из необычного местоположения может стать поводом для проверки учётной записи. Однако автоматическое оповещение не всегда означает подтверждённую атаку: события требуют контекстной оценки и проверки.
Превентивная ценность мониторинга заключается в возможности обнаружить слабые места до серьёзного нарушения. Если система регулярно фиксирует попытки обращения к устаревшему сервису или подозрительную активность в административной панели, это повод проверить конфигурацию и доступность соответствующего ресурса. Таким образом, наблюдение за инфраструктурой становится источником информации для постоянного улучшения защиты.
Проверка безопасности и тестирование на проникновение
Одного внедрения защитных средств недостаточно. Необходимо проверять, насколько они действительно выполняют поставленные задачи. Для этого применяются аудиты конфигураций, анализ прав доступа, сканирование уязвимостей, проверка настроек облачных сервисов и тестирование на проникновение. Каждый метод имеет собственные возможности и ограничения, поэтому выбор зависит от целей и масштаба проекта.
Тестирование на проникновение, или penetration testing, проводится с разрешения владельца системы и имитирует определённые действия потенциального злоумышленника. Специалисты проверяют, можно ли использовать известные уязвимости, обойти механизмы контроля доступа или получить доступ к данным. Важным условием является заранее определённый объём работ, допустимые методы и порядок реагирования на обнаруженные проблемы. Несогласованные попытки тестирования чужих систем могут нарушать закон и приводить к сбоям.
После проверки организация получает отчёт с обнаруженными недостатками и рекомендациями по устранению. Но сам отчёт не является конечным результатом. Важно назначить ответственных, установить сроки исправления, определить приоритеты и провести повторную проверку. Если проблема устранена только формально, без подтверждения результата, риск может сохраниться.
Периодичность тестирования определяется изменениями инфраструктуры, критичностью системы, требованиями отрасли и другими факторами. Крупное обновление приложения, изменение сетевой архитектуры или подключение нового внешнего сервиса могут стать основанием для дополнительной проверки.
Превентивная кибербезопасность для малого бизнеса
Малые компании нередко считают, что сложные кибератаки угрожают только крупным организациям. На практике небольшие предприятия также могут сталкиваться с фишингом, взломом почты, вредоносными программами, мошенническими платежами и уязвимостями в используемых сервисах. При этом у малого бизнеса зачастую меньше ресурсов на содержание собственного отдела информационной безопасности, поэтому особенно важно правильно расставлять приоритеты.
Начинать следует с учёта активов и базовых мер. Компания должна знать, какие сервисы использует, кто отвечает за администрирование, где хранятся важные данные и каким образом восстанавливается работа после сбоя. Необходимо включить многофакторную аутентификацию для почты и критичных аккаунтов, применять уникальные пароли, устанавливать обновления и регулярно создавать резервные копии.
Полезно разделить рабочие и личные учётные записи, ограничить права пользователей и определить порядок предоставления доступа новым сотрудникам. Если компания использует облачные платформы, следует проверить настройки общего доступа к документам и возможность восстановления удалённых файлов. Отдельно нужно договориться с сотрудниками о правилах обработки конфиденциальной информации и действиях при подозрительном письме.
Необязательно сразу приобретать дорогой комплекс продуктов. В некоторых случаях больший эффект даст устранение очевидных недостатков: отключение ненужных аккаунтов, включение MFA, регулярное обновление программ, проверка резервных копий и настройка доступа. В дальнейшем защиту можно расширять в зависимости от роста бизнеса и появления новых требований.
Типичные ошибки при построении превентивной защиты
Одной из распространённых ошибок является надежда на единственный инструмент. Например, организация устанавливает антивирус и считает задачу кибербезопасности выполненной. Однако антивирус не заменяет управление доступом, обновления, резервное копирование и обучение сотрудников. Угрозы могут возникать через легитимные учётные записи, уязвимые приложения и ошибки настройки, которые не всегда обнаруживаются традиционными средствами защиты конечной точки.
Другая проблема — отсутствие инвентаризации. Когда неизвестно, какие устройства и сервисы используются, организация не может полноценно оценить свою поверхность атаки. Неучтённый сервер, забытый аккаунт или устаревшее приложение могут оставаться источником риска в течение длительного времени.
Нередко недооценивается важность проверки резервных копий. Компания может регулярно создавать копии данных, но никогда не выполнять восстановление. При возникновении инцидента выясняется, что архив повреждён, доступ к нему потерян или восстановление занимает значительно больше времени, чем допустимо для бизнеса. Поэтому резервное копирование должно сопровождаться регулярными тестами.
Ещё одна ошибка заключается в формальном обучении персонала. Если сотрудникам просто выдали инструкцию на несколько страниц, но не объяснили реальные сценарии атак и порядок сообщения о проблемах, эффективность такой подготовки может быть ограниченной. Безопасное поведение формируется благодаря понятным правилам, регулярному повторению и поддержке со стороны руководства.
Как составить план внедрения превентивной кибербезопасности
Создание системы профилактической защиты лучше начинать с последовательного плана. На первом этапе необходимо определить критически важные активы, сервисы и данные. Следует выяснить, какие системы поддерживают основные процессы, кто имеет к ним доступ и что произойдёт, если они перестанут работать. Это позволяет направить ресурсы на наиболее значимые направления, а не распределять усилия случайным образом.
Далее проводится базовая проверка настроек. Организация оценивает состояние обновлений, наличие многофакторной аутентификации, использование уникальных паролей, настройки резервного копирования и права пользователей. На этом этапе часто обнаруживаются проблемы, которые можно устранить без крупных финансовых затрат. Важно фиксировать результаты проверки, чтобы в дальнейшем отслеживать прогресс.
После этого формируется перечень приоритетных действий. Каждой задаче желательно назначить ответственного, срок выполнения и критерий проверки. Например, недостаточно записать «улучшить безопасность почты». Более конкретной задачей будет включить MFA для всех административных аккаунтов, проверить резервные способы восстановления и убедиться, что политика доступа применена к нужным пользователям.
На следующем этапе внедряются процессы постоянного контроля. Обновления должны выполняться регулярно, доступы — пересматриваться, резервные копии — проверяться, а инциденты — анализироваться. Если компания растёт или меняет используемые технологии, план безопасности необходимо пересматривать. Система, которая подходила небольшой команде год назад, может оказаться недостаточной после перехода на новую облачную инфраструктуру или расширения числа сотрудников.
Как оценивать эффективность превентивной кибербезопасности
Эффективность защиты нельзя оценивать только по отсутствию зарегистрированных инцидентов. Если организация не располагает качественным мониторингом, она может просто не знать о существующих проблемах. Поэтому используются измеримые показатели, отражающие состояние процессов и готовность инфраструктуры.
Одним из показателей является доля систем, на которых своевременно установлены критические обновления. Также можно отслеживать количество учётных записей с избыточными правами, время устранения обнаруженных уязвимостей, охват многофакторной аутентификацией и результаты тестового восстановления резервных копий. Для обучения персонала оценивают участие сотрудников в программах подготовки, качество обработки подозрительных сообщений и соблюдение внутренних правил.
Показатели должны соответствовать задачам организации. Нет необходимости собирать десятки метрик, которые не влияют на решения. Гораздо полезнее выбрать ограниченный набор измерений, позволяющих понять, где остаются слабые места и какие действия следует выполнить в первую очередь. Важно также избегать формального улучшения показателей за счёт снижения качества проверки.
Оценка должна проводиться регулярно и учитывать изменения в инфраструктуре. Если компания внедрила новый сервис, изменила модель удалённого доступа или подключила подрядчика, необходимо проверить, как это повлияло на риски. Превентивная кибербезопасность не является разовым проектом: её эффективность зависит от непрерывного контроля и корректировки защитных мер.
Почему нельзя полностью исключить риск кибератак
Даже самая тщательно организованная система защиты не гарантирует, что инциденты никогда не произойдут. Причиной может стать неизвестная уязвимость, ошибка в стороннем компоненте, компрометация поставщика, мошенничество с использованием социальной инженерии или нарушение правил сотрудником. Кроме того, угрозы постоянно меняются, а цифровая инфраструктура становится сложнее.
Поэтому корректная цель превентивной кибербезопасности — не создание иллюзии абсолютной безопасности, а снижение вероятности и последствий нежелательных событий. Организация должна заранее понимать, какие сценарии наиболее опасны, какие меры способны их предотвратить и как действовать, если защитные механизмы не сработали.
Важную роль играет сочетание профилактики с обнаружением и восстановлением. Если система умеет быстро ограничить доступ скомпрометированной учётной записи, восстановить данные и определить причину инцидента, её устойчивость повышается. При этом результаты расследований необходимо использовать для улучшения превентивных мер, чтобы аналогичная проблема не повторялась из-за той же причины.
Заключение
Превентивная кибербезопасность представляет собой системный подход к защите цифровых ресурсов, при котором основные усилия направляются на предупреждение угроз, устранение уязвимостей и уменьшение потенциального ущерба до возникновения серьёзного инцидента. Она включает оценку рисков, инвентаризацию активов, управление доступом, своевременное обновление программ, защиту электронной почты, резервное копирование, обучение сотрудников и регулярную проверку настроек.
Для эффективной профилактики недостаточно приобрести отдельный продукт или внедрить одну технологию. Безопасность должна поддерживаться организационными правилами, ответственностью сотрудников и постоянным контролем. Приоритеты выбираются с учётом особенностей бизнеса, характера данных, используемых сервисов и возможных последствий нарушения.
Небольшая компания может начать с базовых шагов: включить многофакторную аутентификацию, устранить слабые пароли, обновлять программное обеспечение, ограничить административные права и проверить восстановление резервных копий. Более крупным организациям потребуется комплексная система управления рисками, сегментация инфраструктуры, контроль подрядчиков и регулярные проверки безопасности. В обоих случаях основной принцип остаётся одинаковым: лучше заранее обнаружить и устранить слабое место, чем ждать, пока им воспользуется злоумышленник.
Превентивная кибербезопасность не отменяет необходимость реагирования на инциденты, но делает цифровую среду более устойчивой. Чем раньше организация начинает управлять рисками, тем больше возможностей у неё появляется для защиты информации, сохранения работоспособности сервисов и снижения последствий возможных атак.

