Еще несколько лет назад считалось, что главными объектами кибератак становятся крупные корпорации, банки и государственные учреждения. Однако ситуация заметно изменилась. Сегодня малый бизнес все чаще оказывается в центре внимания злоумышленников. Интернет-магазины, небольшие производственные компании, частные клиники, бухгалтерские фирмы и локальные сервисные организации хранят данные клиентов, используют электронные платежи и работают с облачными сервисами. При этом их защита нередко значительно слабее корпоративной. Для хакеров такие предприятия представляют привлекательную цель: получить доступ к информации или деньгам зачастую проще, чем атаковать крупную организацию с развитой службой информационной безопасности.
Почему хакеры выбирают небольшие компании
Основная причина заключается в несоответствии между ценностью информации и уровнем ее защиты. Даже небольшой магазин может располагать базой из нескольких тысяч покупателей, сведениями о заказах, контактными данными, историей платежей и учетными записями сотрудников. Бухгалтерская компания обрабатывает финансовые документы сразу нескольких организаций, а небольшая медицинская клиника хранит конфиденциальную информацию пациентов. Все эти сведения можно использовать для мошенничества, вымогательства или дальнейшей перепродажи.
При этом у малого бизнеса часто нет отдельного специалиста по кибербезопасности. Обслуживанием компьютеров занимается системный администратор, который одновременно отвечает за принтеры, сеть, резервное копирование и программное обеспечение. Иногда защитой вообще никто специально не занимается. Пароли остаются неизменными годами, обновления откладываются, а сотрудники используют личные устройства для доступа к рабочим документам. Для злоумышленников подобные недостатки становятся удобной точкой входа.
Фишинг и человеческий фактор
Одним из наиболее распространенных способов проникновения в инфраструктуру небольших компаний остается фишинг. Сотруднику приходит письмо, внешне напоминающее сообщение от банка, налоговой службы, службы доставки или постоянного поставщика. В нем предлагается открыть документ, проверить счет или срочно подтвердить учетную запись. Переход по поддельной ссылке может привести к краже пароля или установке вредоносной программы.
Опасность заключается в том, что письмо нередко выглядит вполне убедительно. Злоумышленники используют названия реальных организаций, копируют логотипы и создают сообщения с правдоподобными формулировками. Например, бухгалтер небольшой фирмы может получить поддельный счет на оплату от имени знакомого контрагента. Если не проверить адрес отправителя и реквизиты, деньги могут уйти мошенникам. Иногда одной ошибки сотрудника достаточно, чтобы злоумышленник получил доступ к корпоративной почте.
Вымогательские программы и остановка бизнеса
Особенно серьезную угрозу представляют программы-вымогатели. После проникновения в сеть вредоносное ПО может зашифровать документы, базы данных и рабочие файлы, сделав их недоступными. Затем преступники требуют деньги за восстановление доступа, а иногда дополнительно угрожают опубликовать украденную информацию.
Для небольшой компании последствия могут оказаться критическими. Интернет-магазин теряет возможность обрабатывать заказы, мастерская не может открыть клиентские документы, а бухгалтерия лишается доступа к финансовой отчетности. Даже несколько дней простоя способны привести к потере клиентов, срыву договоров и серьезным финансовым убыткам. При этом оплата выкупа не гарантирует восстановления файлов или удаления похищенных данных.
Слабые пароли и устаревшее программное обеспечение
Многие кибератаки становятся возможными из-за элементарных ошибок в настройках. Использование одинаковых паролей для почты, социальных сетей и рабочих сервисов значительно увеличивает риск взлома. Если данные одной учетной записи попадут к преступникам, они могут попытаться войти и в другие системы. Дополнительную опасность представляют простые комбинации вроде даты рождения или последовательности цифр.
Не менее серьезная проблема — отсутствие своевременных обновлений. Разработчики регулярно устраняют уязвимости операционных систем, браузеров и серверных программ. Если компания продолжает использовать устаревшее программное обеспечение, злоумышленники могут воспользоваться уже известными ошибками безопасности. Особенно опасны компьютеры с неподдерживаемыми операционными системами, подключенные к интернету и содержащие рабочую информацию.
Как защитить малый бизнес от кибератак
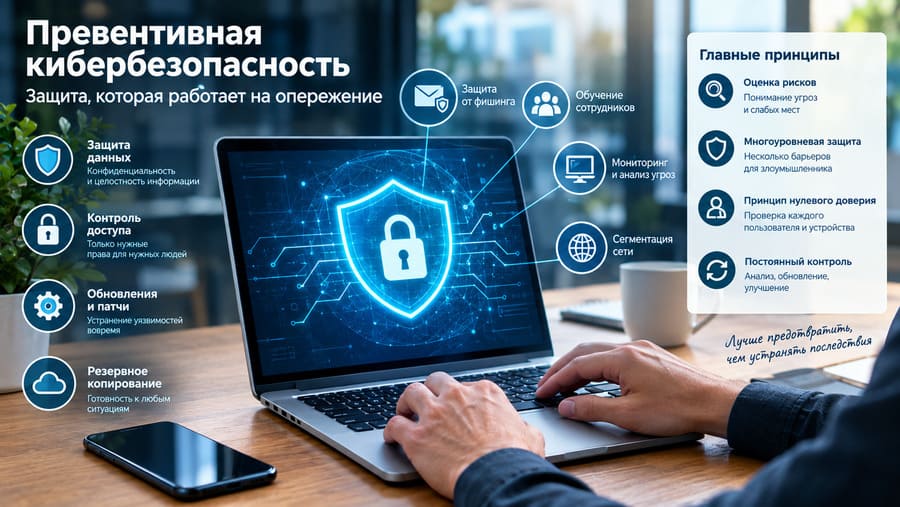
Эффективная защита не обязательно требует дорогостоящей инфраструктуры. Начинать следует с базовых мер: установки обновлений, использования уникальных сложных паролей и включения двухфакторной аутентификации. Доступ сотрудников к документам и сервисам необходимо ограничивать в соответствии с их должностными обязанностями. Например, менеджеру по продажам необязательно иметь полный доступ к бухгалтерским архивам.
Важнейшую роль играет резервное копирование. Копии рабочих данных следует хранить отдельно от основной сети, чтобы вредоносная программа не смогла одновременно зашифровать и оригиналы, и резервные файлы. Полезно периодически проверять возможность восстановления информации. Кроме того, сотрудников необходимо обучать распознаванию подозрительных писем, поддельных сайтов и неожиданных вложений.
Почему кибербезопасность стала условием выживания бизнеса
Малые предприятия все сильнее зависят от цифровых технологий. Электронная торговля, онлайн-банкинг, облачные документы и удаленная работа повышают эффективность, но одновременно расширяют возможности для атак. Даже компания с несколькими сотрудниками может стать источником ценной информации для преступников или удобной отправной точкой для проникновения в инфраструктуру более крупного партнера.
Поэтому кибербезопасность больше нельзя считать исключительно технической задачей. Это часть управления рисками и финансовой устойчивостью предприятия. Регулярное обновление программ, контроль доступа, резервное копирование и подготовка персонала позволяют существенно снизить вероятность серьезного инцидента. Малому бизнесу не обязательно иметь защиту уровня крупного банка, но оставлять цифровую инфраструктуру без элементарной защиты сегодня слишком опасно.