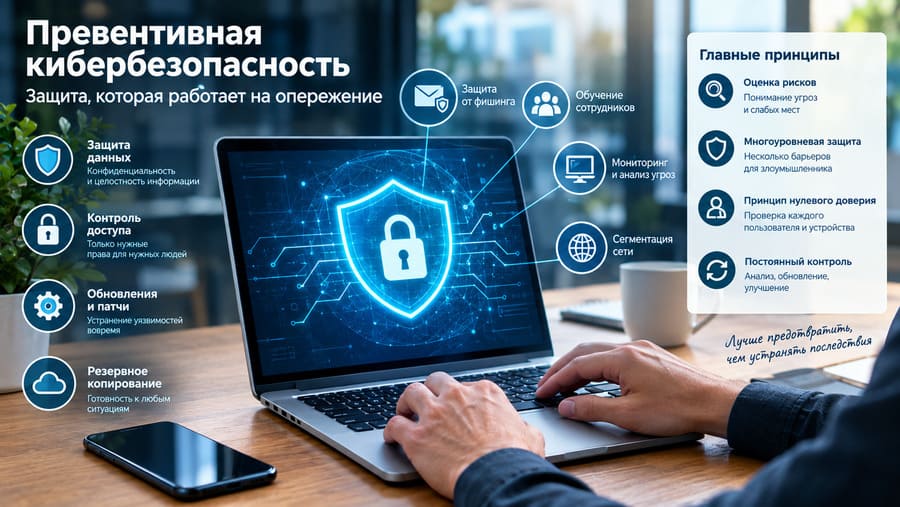
Фишинг давно перестал быть простой рассылкой писем с плохо написанным текстом и подозрительной ссылкой. В 2026 году мошеннические кампании становятся более правдоподобными, быстрее адаптируются к поведению пользователя и все чаще строятся вокруг кражи не самого пароля, а уже действующей сессии, токена или разрешения на доступ к облачному сервису. Одновременно злоумышленники используют QR-коды, поддельные страницы CAPTCHA, сообщения в корпоративных мессенджерах, вредоносные документы и сценарии, в которых жертву постепенно подводят к нужному действию. Microsoft в обзоре угроз за первый квартал 2026 года отдельно отмечала резкий рост QR-фишинга: объем обнаруженных атак с QR-кодами вырос с 7,6 млн в январе до 18,7 млн в марте. Во втором квартале объем снизился, но QR-коды продолжили оставаться заметным инструментом фишинговых кампаний.
Главное изменение заключается не в появлении одного нового вида мошенничества, а в перестройке всей модели атаки. Фишинговое сообщение теперь может быть только первым звеном длинной цепочки. После перехода по ссылке пользователь способен попасть на промежуточную страницу, пройти поддельную проверку, подтвердить вход, предоставить разрешение приложению или ввести одноразовый код. В некоторых сценариях преступнику вообще не требуется знать постоянный пароль: задача состоит в том, чтобы заставить человека передать злоумышленнику доступ к уже существующей учетной записи. Поэтому в 2026 году защита от фишинга все меньше сводится к вопросу «как распознать подозрительное письмо» и все больше — к контролю идентификации, сессий, приложений, устройств и способов подтверждения входа.
Фишинг стал значительно убедительнее
Одним из наиболее заметных факторов последних лет стало широкое применение генеративного искусственного интеллекта. Раньше мошенническое письмо можно было заподозрить из-за странных оборотов, ошибок, неестественного перевода или нехарактерной для конкретной организации манеры общения. В 2026 году рассчитывать только на грамотность текста уже нельзя. Современные языковые модели способны создавать убедительные сообщения на разных языках, имитировать деловой стиль, учитывать контекст и быстро переделывать письмо под конкретную аудиторию.
Microsoft в своем Digital Defense Report 2025 описала рост автоматизированного фишинга и отметила существенную разницу в эффективности некоторых AI-сгенерированных фишинговых сообщений по сравнению с традиционными массовыми рассылками. При этом важно понимать, что такие показатели относятся к конкретному исследованию и методике измерения, а не означают, что каждое письмо, созданное при помощи ИИ, автоматически становится опаснее обычного. Практический вывод гораздо проще: наличие грамотного текста больше не является надежным признаком подлинности сообщения.
Искусственный интеллект используется не только для написания текста. Он способен ускорять подготовку вариантов сообщений, адаптировать их под разные языки и категории получателей, анализировать открытые сведения о компании и помогать злоумышленнику создавать более правдоподобную легенду. Благодаря автоматизации одна и та же базовая схема может быстро превращаться в большое количество вариантов атаки. Для защитников это означает, что фишинговая кампания способна меняться быстрее, чем раньше, а признаки конкретной рассылки могут исчезнуть уже через несколько часов.
От массовой рассылки к персонализированной атаке
Классический фишинг часто строился по принципу массовой отправки: злоумышленник рассылал огромное количество одинаковых писем и рассчитывал на небольшой процент успешных переходов. Такая схема никуда не исчезла, однако рядом с ней развивается более точный подход. В сообщении могут использоваться реальные сведения об организации, название проекта, должность сотрудника, имя руководителя или актуальная рабочая ситуация. Чем больше правдоподобных деталей присутствует в легенде, тем сложнее человеку оценивать письмо исключительно по внешнему виду.
Особенно опасен сценарий, когда мошенник предварительно собирает информацию из открытых источников. Страница компании, публикации сотрудников, объявления о вакансиях, сведения о партнерах и структура подразделений могут дать достаточно материала для создания убедительной истории. Например, сотруднику финансового отдела может прийти сообщение о якобы изменившихся реквизитах контрагента, а администратору — уведомление о проблеме с корпоративной учетной записью. Сам факт наличия конкретных деталей еще не доказывает подлинность письма: часть этих сведений может быть общедоступной.
QR-фишинг стал отдельной проблемой
Одним из характерных направлений 2026 года стал так называемый quishing — фишинг с использованием QR-кодов. Смысл атаки достаточно прост: вместо заметной текстовой ссылки пользователю предлагают отсканировать квадратный код камерой смартфона. Ссылка скрыта внутри изображения, поэтому привычная проверка адреса по тексту письма становится менее удобной. Кроме того, после сканирования человек может оказаться уже не на компьютере, где работает корпоративная защита, а на мобильном устройстве.
По данным Microsoft, в первом квартале 2026 года объем QR-фишинга в ее телеметрии вырос с 7,6 млн атак в январе до 18,7 млн в марте, то есть на 146% за квартал. В апреле, мае и июне показатель снижался, но QR-коды продолжали использоваться в значительных объемах. Microsoft также отмечала, что в течение второго квартала злоумышленники меняли формат доставки: доля PDF-вложений уменьшалась, тогда как документы DOC и DOCX с QR-кодами занимали все большую долю.
Для пользователя здесь есть важный практический момент. QR-код сам по себе не является признаком мошенничества: он широко используется в обычных сервисах, банках, билетах, ресторанах и корпоративных системах. Проблема возникает тогда, когда код становится непрозрачным способом спрятать адрес назначения. Если письмо неожиданно предлагает отсканировать QR-код для входа в учетную запись, подтверждения платежа или восстановления доступа, безопаснее самостоятельно открыть официальный сайт или приложение и выполнить действие привычным способом.
Поддельная CAPTCHA: когда проверка «я не робот» работает против пользователя
Еще одна тенденция — использование CAPTCHA и похожих промежуточных страниц в составе фишинговых цепочек. На первый взгляд пользователь видит знакомую проверку, которая должна подтверждать, что перед компьютером находится человек. Однако после прохождения такой страницы его могут перенаправить на поддельную форму авторизации или предложить выполнить дополнительные действия.
Задача такой прослойки заключается не только в психологическом эффекте. Она также может затруднять автоматический анализ вредоносной страницы. В первом квартале 2026 года Microsoft отдельно фиксировала значительные объемы CAPTCHA-защищенных фишинговых кампаний. Во втором квартале связанные с инфраструктурой Tycoon2FA объемы снизились, однако сама техника продолжала использоваться другими операторами.
Поэтому появление CAPTCHA не должно автоматически убеждать пользователя, что сайт настоящий. Настоящая проверка может находиться на официальном сервисе, но визуально похожую страницу можно создать и внутри мошеннической цепочки. Важнее смотреть на адрес сайта, контекст перехода и способ, которым пользователь вообще оказался на этой странице.
Пароль больше не всегда является главной целью
Современный фишинг все чаще направлен не только на получение имени пользователя и пароля. Если учетная запись защищена многофакторной аутентификацией, украденного пароля может оказаться недостаточно. Поэтому злоумышленники ищут способы получить дополнительные элементы доступа: одноразовый код, токен сессии, подтверждение входа или согласие на доступ стороннего приложения.
Один из показательных примеров — атаки через AiTM, то есть методы, при которых злоумышленник размещает промежуточную инфраструктуру между пользователем и настоящим сервисом авторизации. В зависимости от конкретной реализации такая схема может позволять перехватывать данные аутентификации или элементы сессии. В результате пользователь действительно может взаимодействовать с интерфейсом, визуально похожим на настоящий сервис, но часть процесса проходит через инфраструктуру атакующего.
Это принципиально меняет представление о многофакторной аутентификации. MFA остается важным уровнем защиты, однако не каждый вариант многофакторной проверки одинаково устойчив к фишингу. CISA рекомендует организациям переходить к phishing-resistant MFA и указывает FIDO/WebAuthn как широко доступный вариант аутентификации, устойчивый к классическому перехвату учетных данных через поддельный сайт.
Почему одноразовый код из SMS или приложения не решает проблему полностью
Одноразовый код значительно усложняет жизнь злоумышленнику, но он все равно может стать частью социальной инженерии. Пользователь способен самостоятельно сообщить код на поддельной странице или подтвердить операцию после убедительного сообщения от мошенника. В некоторых сценариях злоумышленник действует в режиме реального времени: жертва вводит данные на поддельном сайте, после чего атакующий использует их на настоящем сервисе и пытается провести следующий этап аутентификации.
Фишинг-устойчивая аутентификация устроена иначе. В системах на базе WebAuthn криптографический механизм связывает подтверждение с конкретным доменом или контекстом аутентификации. Поддельный сайт не получает от пользователя обычный пароль, который можно просто передать атакующему. Именно поэтому переход от традиционного MFA к устойчивым к фишингу методам становится одним из важных направлений современной защиты учетных записей.
Device Code Phishing: новая цель — заставить пользователя авторизовать устройство
В 2026 году исследователи отдельно обращают внимание на фишинг с использованием device code. Такой сценарий связан с механизмами авторизации устройств в облачных сервисах. Пользователю могут предложить ввести специальный код на странице входа, якобы для подтверждения доступа к определенному приложению или устройству. Если человек выполняет инструкцию на настоящем сервисе, он может фактически предоставить атакующему возможность авторизовать его собственный доступ.
Proofpoint в исследовании, опубликованном в мае 2026 года, сообщила о резком росте device code phishing и появлении новых инструментов и предложений phishing-as-a-service, ориентированных на такие атаки. Исследователи также отмечали связь этой тенденции с развитием методов обхода многофакторной защиты.
Для обычного пользователя это означает, что сообщение «введите код, чтобы подключить устройство» нельзя оценивать только по тому, выглядит ли страница авторизации настоящей. Нужно понимать, кто инициировал вход, какое приложение подключается и почему вообще требуется новая авторизация. Если пользователь не начинал эту процедуру самостоятельно, неожиданное предложение подтвердить устройство является серьезным поводом остановиться.
ClickFix и новая социальная инженерия через «исправление проблемы»
Еще один заметный класс атак строится вокруг ClickFix. Вместо прямого предложения скачать вредоносную программу пользователю показывают якобы техническую ошибку и предлагают выполнить несколько действий для ее исправления. Человек может получить инструкцию открыть системный инструмент, вставить команду или выполнить другую последовательность операций. С точки зрения социальной инженерии это особенно интересно: пользователь не воспринимает себя как человека, который запускает неизвестную программу, потому что ему кажется, что он просто устраняет неисправность.
ESET в отчете за первую половину 2026 года сообщила о росте обнаружений ClickFix на 108% по сравнению со второй половиной 2025 года и описала несколько вариантов развития этой техники, включая AI-fix, CrashFix и ConsentFix. Последний из перечисленных сценариев связывает механику ClickFix с OAuth и захватом облачных учетных записей без необходимости красть пароль традиционным способом.
Здесь особенно хорошо видно, как меняется сама психология фишинга. Мошеннику уже не обязательно говорить: «Введите пароль на этой странице». Он может сказать: «Ваш браузер показывает ошибку», «подтвердите восстановление», «исправьте проблему с подключением» или «выполните стандартную команду». Важным становится не внешний вид формы, а действие, которое пользователя заставляют выполнить.
Фишинг переезжает из электронной почты в рабочие мессенджеры
Электронная почта остается одним из основных каналов фишинга, однако злоумышленники используют и другие коммуникационные платформы. Рабочие мессенджеры привлекательны тем, что сообщение внутри знакомого интерфейса воспринимается как часть обычной деятельности. Кроме того, пользователь может быть привыкшим быстро реагировать на сообщения коллег, руководителей или внешних партнеров.
Microsoft в обзоре угроз за второй квартал 2026 года отдельно выделяла рост угроз в Teams и продолжение развития BEC-активности. Это показывает более широкий сдвиг: объектом атаки становится не конкретный почтовый ящик, а цифровая коммуникация человека в целом.
Поэтому правило «не открывайте подозрительные письма» уже слишком узкое. Аналогичная осторожность нужна для личных сообщений, приглашений на встречи, документов, ссылок на облачные файлы и неожиданных запросов на подтверждение доступа. Если сообщение связано с деньгами, учетной записью, изменением реквизитов или предоставлением доступа, проверять его желательно через независимый канал связи.
Атака может начинаться с информационного шума
Интересным приемом социальной инженерии остается email bombing, или subscription bombing. Пользователь внезапно получает огромное количество писем от различных сервисов и подписок. На фоне этого потока настоящее важное сообщение может потеряться. Microsoft относила email bombing к заметным приемам социальной инженерии, наблюдавшимся в 2025 году.
Для жертвы такая ситуация может выглядеть как обычный спам. Однако если одновременно появляется сообщение о срочном входе в аккаунт, блокировке карты, изменении пароля или подозрительной транзакции, существует риск, что информационный шум используется для маскировки действительно важного события. Поэтому большое количество неожиданных уведомлений не стоит просто игнорировать. Лучше проверить, не происходят ли параллельно изменения в учетных записях или финансовых сервисах.
Почему кража учетных данных остается настолько важной
Несмотря на развитие новых технологий, фундаментальная цель многих фишинговых кампаний остается прежней — получить возможность действовать от имени пользователя. Украденные учетные данные могут использоваться для входа в почту, облачные сервисы, корпоративные приложения и другие системы. В дальнейшем одна скомпрометированная учетная запись способна стать отправной точкой для дальнейшего распространения атаки.
Данные Verizon из отчета DBIR 2025 показывают, насколько тесно связаны социальная инженерия и использование украденных учетных данных. В анализируемом массиве 60% нарушений безопасности имели человеческий компонент, причем отдельно учитывались злоупотребление учетными данными и социальные действия. Verizon также указывала, что скомпрометированные учетные данные были начальным вектором доступа в 22% рассмотренных нарушений.
Это объясняет, почему фишинг нельзя рассматривать исключительно как проблему электронной почты. Даже если первоначальное сообщение выглядит незначительным, украденные данные могут использоваться позже, в другой системе и совершенно другим злоумышленником. Дополнительную проблему создает повторное использование паролей: по исследованию Verizon, среди устройств, зараженных инфостилерами, медианная доля уникальных сохраненных паролей составляла только 49%.
Почему проверка адреса сайта остается важной, но уже недостаточной
Совет внимательно смотреть на доменное имя по-прежнему полезен. Поддельный адрес часто выдает мошеннический сайт. Однако современные атаки используют сложные цепочки перенаправлений, сокращенные ссылки, QR-коды, промежуточные страницы и легитимные облачные сервисы. Кроме того, пользователь может попасть на настоящий сервис, но выполнить на нем нежелательное действие по инструкции злоумышленника.
Поэтому вопрос должен звучать не только как «настоящий ли это сайт?», но и как «почему я вообще оказался здесь и что именно меня просят сделать?». Если письмо пришло неожиданно, пользователь не инициировал операцию, а сообщение требует срочно изменить пароль, предоставить доступ, отсканировать код или подтвердить платеж, одного визуального сходства сайта с привычным сервисом недостаточно.
Как изменился принцип безопасного поведения в 2026 году
Современная защита начинается с отказа от автоматических действий. Если сообщение вызывает необходимость войти в аккаунт, безопаснее самостоятельно открыть приложение или ввести известный адрес сервиса, а не переходить по ссылке из письма. Если коллега присылает неожиданный запрос на перевод денег или изменение реквизитов, стоит проверить его по другому каналу. Если появилось предложение подключить новое устройство, нужно убедиться, что именно пользователь начал эту процедуру.
Особое значение имеет защита учетной записи. Уникальные пароли или менеджер паролей снижают последствия утечки одного сервиса. Многофакторная аутентификация создает дополнительный барьер. Еще надежнее использовать устойчивые к фишингу методы, такие как FIDO/WebAuthn, когда они поддерживаются конкретным сервисом. CISA прямо рекомендует организациям внедрять phishing-resistant MFA, а в актуальных требованиях FedRAMP на 2026 год фишинг-устойчивая MFA закреплена для соответствующих организационных сценариев аутентификации.
Что делать, если пользователь уже ввел пароль на подозрительном сайте
В такой ситуации скорость реакции важнее попытки самостоятельно разобраться во всех деталях атаки. Если на подозрительном сайте был введен пароль, его необходимо изменить через официальный сайт или приложение сервиса. Если этот же пароль использовался где-то еще, следует заменить его и там. При наличии многофакторной аутентификации стоит проверить активные сеансы, подключенные устройства и методы восстановления доступа.
Если пользователь подозревает, что подтвердил неизвестное приложение или разрешение, необходимо проверить список подключенных приложений и предоставленных разрешений в соответствующей учетной записи. При корпоративном аккаунте следует как можно быстрее сообщить об инциденте ИТ- или информационной безопасности. Важный момент: не следует искать «службу поддержки» через ту же подозрительную ссылку, по которой произошла атака. Контактные данные лучше получить из официального приложения или самостоятельно открытого сайта.
Что изменится в работе компаний
Для организаций новый фишинг означает необходимость защищать не только почтовый шлюз. Современная система безопасности должна учитывать идентификацию пользователей, облачные приложения, OAuth-разрешения, устройства, браузерные сессии и поведение учетных записей. Одного фильтра спама недостаточно, потому что часть опасных сообщений может выглядеть как обычная деловая переписка.
Особое внимание необходимо уделять привилегированным учетным записям и критически важным приложениям. Чем выше потенциальный ущерб от компрометации аккаунта, тем важнее использовать устойчивую к фишингу аутентификацию и ограничивать ненужные права. В корпоративной среде также важно контролировать необычные входы, новые устройства, массовое создание почтовых правил, подозрительные OAuth-разрешения и другие признаки изменения поведения учетной записи.
Отдельной задачей становится обучение сотрудников. Но обучение 2026 года должно отличаться от старых инструкций с примерами писем, где «Dear customer» и странная орфография сразу выдавали мошенника. Сотрудников необходимо учить распознавать необычные действия: неожиданные запросы на подтверждение, QR-коды для входа, просьбы установить приложение, внезапные device code, команды для исправления ошибок, срочные изменения платежных реквизитов и другие сценарии, в которых человека пытаются заставить действовать быстрее, чем он успевает проверить контекст.
Почему фишинг не исчезнет даже при развитии ИИ-защиты
У искусственного интеллекта есть двойственная роль. Технологии машинного обучения помогают анализировать миллионы сообщений, выявлять аномалии, обнаруживать вредоносные домены и находить связи между кампаниями. Но те же технологии могут использоваться злоумышленниками для автоматизации подготовки атак. Microsoft в Digital Defense Report 2025 прямо описывает AI как фактор, который одновременно меняет возможности защитников и атакующих.
Поэтому в 2026 году невозможно рассчитывать на один универсальный фильтр, который навсегда решит проблему фишинга. Защита становится многоуровневой: фильтрация сообщений, проверка ссылок и вложений, защита конечных устройств, безопасная аутентификация, контроль приложений и разрешений, мониторинг сессий и обучение пользователей должны работать вместе. Если один уровень будет обманут, другие должны ограничить последствия.
Фишинг 2026 года — это прежде всего атака на доверие
Главная перемена последних лет состоит в том, что фишинговая атака все чаще маскируется не под конкретное письмо, а под привычное действие. Пользователя могут попросить войти в аккаунт, отсканировать QR-код, подтвердить устройство, исправить ошибку, открыть документ, согласовать приложение или подтвердить платеж. Каждое отдельное действие может выглядеть вполне нормально. Опасность возникает из контекста, который человек не успевает проверить.
Поэтому универсальное правило защиты в 2026 году звучит несколько иначе, чем несколько лет назад. Необходимо проверять не только сообщение, адрес отправителя и домен, но и саму необходимость действия. Неожиданный запрос на авторизацию должен вызывать вопрос о том, кто его инициировал. QR-код нужно воспринимать как ссылку, а не как «безопасную картинку». CAPTCHA не является доказательством подлинности сайта. Одноразовый код нельзя сообщать другому человеку. А предложение выполнить команду для «исправления» проблемы нельзя считать нормальной технической процедурой только потому, что оно выглядит убедительно.
Фишинг становится более технологичным, но его основа остается прежней: злоумышленник пытается добиться действия, которое пользователь в обычной ситуации не совершил бы. Именно поэтому техническая защита должна дополняться привычкой остановиться перед неожиданным действием и проверить его независимым способом. В 2026 году это становится особенно важным, поскольку качественный текст, знакомый интерфейс, QR-код, CAPTCHA и даже настоящий облачный сервис уже сами по себе не гарантируют безопасность сценария.